


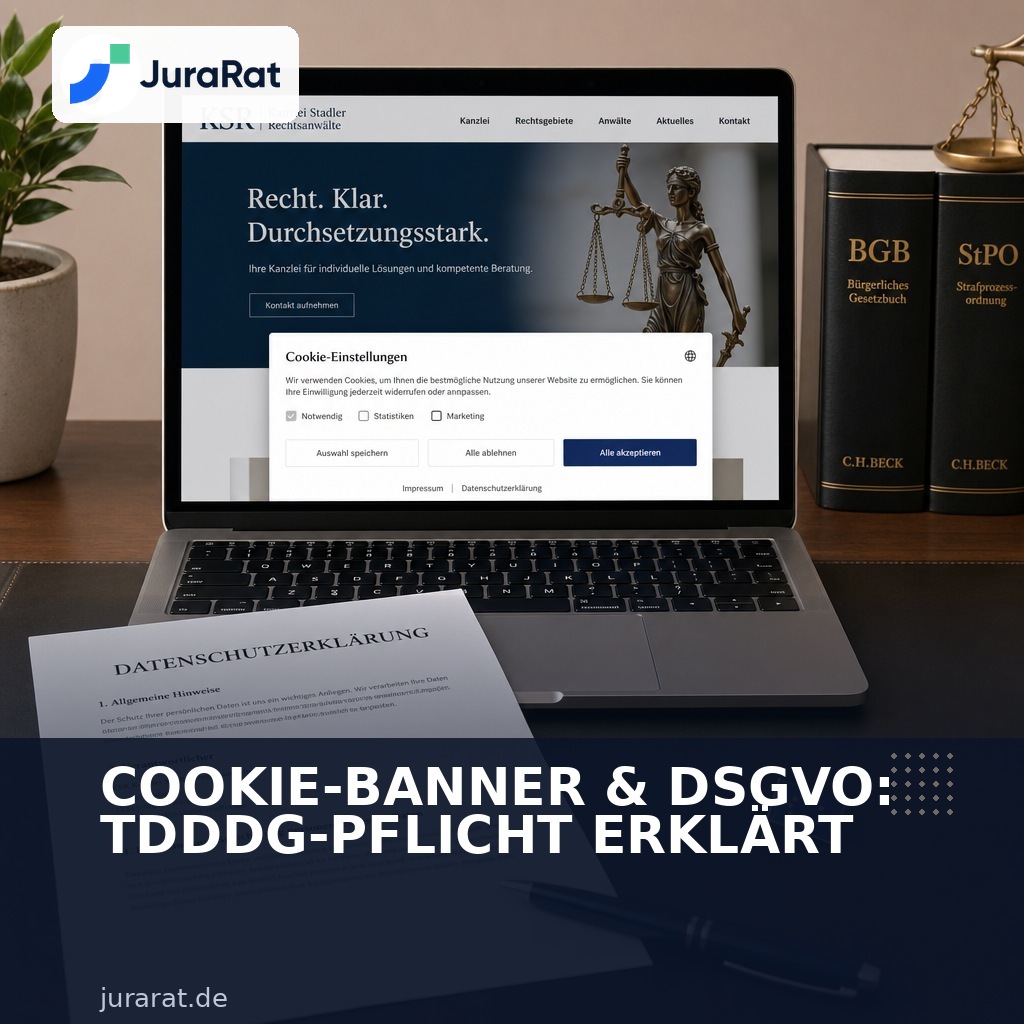
- Cookie-Banner Pflicht bei nicht technisch notwendigen Cookies (§ 25 TDDDG).
- Bußgelder bis 20 Mio. € nach Art. 83 DSGVO bei Verstößen möglich.
- Zustimmung muss freiwillig, informiert und eindeutig sein, kein Opt-out.
Ein Cookie-Banner ist Pflicht, sobald Sie nicht rein technisch notwendige Cookies einsetzen. Das verlangt § 25 Abs. 1 TDDDG. Verstöße können nach Art. 83 Abs. 5 DSGVO bis zu 20 Mio. € oder 4 % des weltweiten Jahresumsatzes kosten. Bußgelder nach dem TDDDG reichen bis 300.000 € pro Verstoß (§ 28 TDDDG). Die häufigsten Fehler: fehlender „Alle ablehnen“-Button auf der ersten Ebene, vorausgefüllte Häkchen und fehlende Drittanbieter-Nennung.
TDDDG ersetzt TTDSG: EinwV seit April 2025 in Kraft
Im Mai 2024 wurde das TTDSG durch das Digitale-Dienste-Gesetz in TDDDG umbenannt, ausgeschrieben Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz. Die zentrale Einwilligungsnorm heißt seitdem § 25 TDDDG, blieb inhaltlich aber unverändert. Im September 2024 wurde zudem die Einwilligungsverwaltungsverordnung, kurz EinwV, beschlossen, die seit dem 1. April 2025 gilt: Sie regelt anerkannte Dienste zur Einwilligungsverwaltung, über die Nutzer Cookie-Entscheidungen zentral hinterlegen können. Die Teilnahme ist freiwillig. Wer eigene Banner einsetzt, muss weiterhin die unten stehenden Anforderungen erfüllen. Datenschutzerklärungen und Banner-Texte, die noch auf das „TTDSG“ verweisen, sollten auf die aktuelle Bezeichnung umgestellt werden.
Welche Cookies brauchen eine Einwilligung?
§ 25 TDDDG erfasst nicht nur klassische HTTP-Cookies, sondern jeden Zugriff auf Informationen in der Endeinrichtung: Local Storage, Tracking-Pixel, Geräte-Fingerprinting. Die Norm gilt neben Websites auch für Apps, Smart-TVs und vernetzte Geräte. Selbst das reine Laden externer Ressourcen, etwa Google Fonts von Google-Servern, kann einwilligungspflichtig sein, weil dabei die IP-Adresse des Nutzers übertragen wird.
Pflichtinhalte eines rechtssicheren Cookie-Banners
-
Gleichwertiger „Alle ablehnen“ Button Der Ablehnungsbutton muss genauso prominent sein wie „Alle akzeptieren“: gleiche Schriftgröße, gleiches Farbgewicht. Ablehnen darf nicht in ein Untermenü versteckt sein.
-
Zweck der Verarbeitung klar benannt Für welche Zwecke werden welche Cookie-Kategorien genutzt? Allgemeine Formulierungen wie „zur Verbesserung Ihrer Erfahrung“ reichen nicht aus.
-
Keine vorausgefüllten Checkboxen Einwilligung muss aktiv erteilt werden. Voreingestellte „Marketing“ oder „Analytics“ Häkchen sind rechtswidrig (Art. 4 Nr. 11, Art. 7 DSGVO).
-
Drittanbieter benennen Welche Drittanbieter erhalten die Daten? Google, Meta, etc. müssen konkret genannt werden, nicht nur als anonyme Kategorie.
-
Widerruf so einfach wie Einwilligung Der Nutzer muss seine Einwilligung jederzeit widerrufen können, und zwar über eine zugängliche Einstellungs-Seite, nicht bloß durch Löschen der Cookies.
-
Keine negativen Nudges Psychologische Tricks wie ein roter Ablehnungsbutton, ein schwarzes Kontrastdesign nur bei Ablehnung oder Angsttexte verstoßen gegen das DSGVO-Fairnessprinzip.
-
Einwilligungs-Nachweis per Consent-Log Wann hat welcher Nutzer was eingewilligt? Art. 7 Abs. 1 DSGVO: Nachweis der Einwilligung liegt beim Verantwortlichen. CMP mit Consent-Logging verwenden.
Häufige Fehler: Welche Praktiken sind rechtswidrig?
-
„Nur Einstellungen“ ohne direkten Ablehnungsbutton Wenn Ablehnen nur über 3 Klicks in den Einstellungen möglich ist, akzeptieren aber mit einem Klick: rechtswidrig. OLG Köln 6 U 80/23, zur aktiven Einwilligung bereits EuGH C-673/17 (Planet49).
-
„Cookie-Wall“: Kein Zugang ohne Einwilligung Den Website-Zugang von einer Cookie-Einwilligung abhängig zu machen ist grundsätzlich unzulässig, es sei denn, eine echte gleichwertige Alternative (z.B. kostenpflichtiger Zugang) wird angeboten. Dieses Pay-or-Consent-Modell steht unter EuGH-Beobachtung.
-
Keine granulare Opt-in Möglichkeit Nutzer müssen einzelne Cookie-Kategorien akzeptieren oder ablehnen können. „Alle oder nichts“ ist rechtswidrig, wenn verschiedene Zwecke vorliegen.
-
Fehlende Aktualisierung nach Anbieter-Wechsel Wenn Sie den Analytics-Anbieter wechseln, müssen Nutzer erneut einwilligen. Veraltete Consent-Logs ohne erneute Einholung bei wesentlicher Änderung sind unzureichend.
Bußgeldrisiken: Was droht bei Verstößen?
Die Datenschutzbehörden sind aktiver geworden. Der Bußgeldrahmen und einschlägige Fälle:
- Verstöße gegen § 25 TDDDG, bisher TTDSG: bis zu 300.000 € pro Verstoß (§ 28 TDDDG)
- DSGVO-Verstöße (Art. 83 Abs. 5 DSGVO): bis zu 20 Mio. € oder 4 % des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist
- Frankreich (CNIL, 2022): 150 Mio. € gegen Google und 60 Mio. € gegen Facebook, weil das Ablehnen von Cookies deutlich aufwendiger war als das Akzeptieren
- Wettbewerber können zudem auf Unterlassung klagen (§ 3a UWG i.V.m. § 25 TDDDG)
Datenschutzverstöße können als Wettbewerbsverstöße abgemahnt werden. Seit dem BGH-Urteil vom 27.03.2025 (I ZR 186/17, App-Zentrum) ist geklärt, dass Verbraucherverbände (nach den Parallelentscheidungen I ZR 222/19 und I ZR 223/19 auch Mitbewerber) Datenschutzverstöße vor den Zivilgerichten verfolgen können. Bei kommerziell tätigen Websites sollte das Cookie-Banner regelmäßig durch einen Datenschutzanwalt geprüft werden.
Fazit zum Thema Cookie-Banner und DSGVO
Sobald Ihre Website mehr als technisch notwendige Cookies setzt, brauchen Sie nach § 25 Abs. 1 TDDDG eine vorherige Einwilligung, und das gilt auch für Tracking-Pixel, Local Storage und extern geladene Schriften. Rechtssicher ist der Banner nur, wenn „Alle ablehnen“ auf der ersten Ebene genauso prominent ist wie „Alle akzeptieren“, keine Häkchen vorausgefüllt sind, Zwecke und Drittanbieter konkret benannt werden und der Widerruf so einfach ist wie die Einwilligung. Verstöße kosten nach dem TDDDG bis 300.000 € und nach Art. 83 DSGVO bis 20 Mio. € oder 4 % des Jahresumsatzes, zusätzlich drohen Abmahnungen durch Wettbewerber und Verbraucherverbände. Seit dem 1. April 2025 gilt die EinwV, die Teilnahme an anerkannten Einwilligungsdiensten bleibt aber freiwillig. Bei kommerziell betriebenen Websites sollten Sie den Banner und die Datenschutzerklärung von einem Datenschutzanwalt prüfen lassen.
DSGVO-Auskunftsrecht gegenüber Website-Betreibern
Als Nutzer können Sie jederzeit Auskunft darüber verlangen, welche Daten ein Website-Betreiber über Sie gespeichert hat (Art. 15 DSGVO).
Zum DSGVO-AuskunftsmusterCookie-Consent ist nur ein Teil des datenschutzrechtlichen Gesamtbilds: Unser Ratgeber erklärt, welche Transaktionsdaten Zahlungsdienstleister nach DSGVO speichern dürfen, und was Nutzer tun können, wenn sie Auskunft über ihre gespeicherten Zahlungsdaten verlangen möchten.
- § 25 und § 28 TDDDG, gesetze-im-internet.de
- Einwilligungsverwaltungsverordnung, EinwV, gesetze-im-internet.de
- Art. 4 Nr. 11, Art. 7, Art. 15 und Art. 83 DSGVO
- § 3a UWG, gesetze-im-internet.de
- EuGH, Rs. C-673/17, Planet49, aktive Einwilligung bei Cookies
- OLG Köln, Az. 6 U 80/23, Ablehnen auf der ersten Banner-Ebene
- BGH, Urteil vom 27.03.2025, Az. I ZR 186/17, App-Zentrum, sowie Az. I ZR 222/19 und I ZR 223/19
- CNIL, Bußgelder 2022 gegen Google und Facebook, cnil.fr
JuraRat.de Redaktion · Rechtsstand geprüft am 21.07.2026